Las Amenazas de la Inteligencia Artificial y la Auditoría al Desempeño como Pilar de Gobernanza
I. DIAGNÓSTICO ESTRATÉGICO Y EL RIESGO A NIVEL DE CONSEJO DIRECTIVO
La acelerada adopción de la Inteligencia Artificial (IA) ha dejado de ser una discusión confinada a la eficiencia productiva, la automatización de procesos o la sustitución de empleos para convertirse en una prioridad crítica de gobernanza, estabilidad social y seguridad global. Como advierte recientemente el Foro Económico Mundial (World Economic Forum - WEF), el riesgo tecnológico y cibernético ha evolucionado: ya no es un problema exclusivo de las áreas de sistemas o tecnologías de información, sino un riesgo estratégico a nivel de Consejo Directivo (Board-Level Business Risk).
A pesar de que las organizaciones incrementan sus presupuestos e instalan Centros de Operaciones de Seguridad (SOC), funciones de Respuesta a Incidentes (IR) y capacidades de Inteligencia de Amenazas, muchas continúan fallando en detectar y responder eficazmente ante ataques o desviaciones algorítmicas. La causa rara vez radica en la falta de herramientas, sino en los costos ocultos de una estrategia fragmentada, donde estas capacidades operan como silos aislados en lugar de una arquitectura de gobernanza integral. En este contexto, el despliegue de modelos de IA sin una supervisión transversal intensifica las vulnerabilidades institucionales.
Asimismo, el desafío evoluciona desde la simple automatización de datos hacia el paradigma de la “IA³”: la convergencia tridimensional entre el Intelecto Académico/Humano, la Inteligencia Artificial y la Mejora Organizacional Continuada. En este nuevo entorno, la auditoría debe evaluar la articulación completa del ecosistema tecnológico —modelos de lenguaje de gran escala [LLM], generación aumentada por recuperación [RAG], agentes autónomos y protocolos de contexto como MCP— para asegurar que la capacidad analítica se traducida en decisiones éticas, justas y auditables.
II. AMENAZAS REALES EN EL DESPLIEGUE DE LA INTELIGENCIA ARTIFICIAL
Para estructurar una respuesta institucional efectiva, es indispensable categorizar y examinar detalladamente las amenazas emergentes derivadas de la integración masiva de algoritmos en los sistemas de toma de decisión:
Ciberespionaje y Vigilancia Maliciosa: Agentes estatales, corporativos y grupos de interés emplean IA avanzada para monitorear disidentes, ejecutar intrusiones de ciberseguridad dirigidas, vulnerar bases de datos gubernamentales y automatizar la filtración masiva de información confidencial sin detección oportuna.
Riesgos Biotecnológicos y Uso Dual: Modelos algorítmicos no supervisados y herramientas de diseño biomolecular han sido utilizados para acelerar la investigación, modificación o síntesis de patógenos dañinos y agentes biológicos de alto riesgo fuera de los controles sanitarios e institucionales tradicionales.
Armamento Autónomo y Escalada Bélica: La integración de algoritmos predictivos y autónomos en la toma de decisiones militares prescinde de la supervisión humana directa (Human-in-the-Loop), lo que eleva drásticamente la probabilidad de identificación errónea de objetivos y desencadena respuestas automatizadas e involuntarias en escenarios de conflicto.
Acceso de Grupos Extremistas y Delincuencia Organizada: La democratización de código y el acceso no regulado a modelos de lenguaje de gran escala permiten a grupos extremistas y redes delictivas sofisticar sus esquemas logísticos, automatizar la generación de propaganda de alta persuasión y coordinar operaciones de fraude financiero a nivel global.
Riesgo Existencial por Pérdida de Control (Alignment Problem): Científicos e investigadores de frontera advierten sobre el peligro de desplegar sistemas con metas de optimización autónoma que carezcan de alineación ética e institucional, derivando en decisiones impredecibles con impactos sistémicos sobre las instituciones humanas.
Autonomía Agencial sin Control Operativo: La delegación directa de flujos de trabajo críticos a agentes inteligentes —capaces de ejecutar transacciones, gestionar bases de datos y tomar decisiones en tiempo real— genera vulnerabilidades de opacidad y fallas en la delimitación de responsabilidad legal si carecen de capas estandarizadas de conexión y control humano.
“El control institucional sobre la inteligencia artificial no puede ser reactivo ni limitarse a la imposición de sanciones posteriores al daño. Se requiere una supervisión preventiva, continua y estructural articulada en torno al ciclo administrativo.”
III. LA AUDITORÍA AL DESEMPEÑO COMO INSTRUMENTO DE CONTROL Y COHESIÓN
Frente a la fragmentación de esfuerzos y los riesgos emergentes, la Auditoría al Desempeño se erige como el instrumento técnico e institucional indispensable para garantizar que la adopción de la Inteligencia Artificial responda rigurosamente a los principios de eficacia, eficiencia, economía, transparencia y legalidad. Actúa como un marco de evaluación sistemático que rompe silos y evalúa transversalmente las cinco fases del ciclo administrativo:
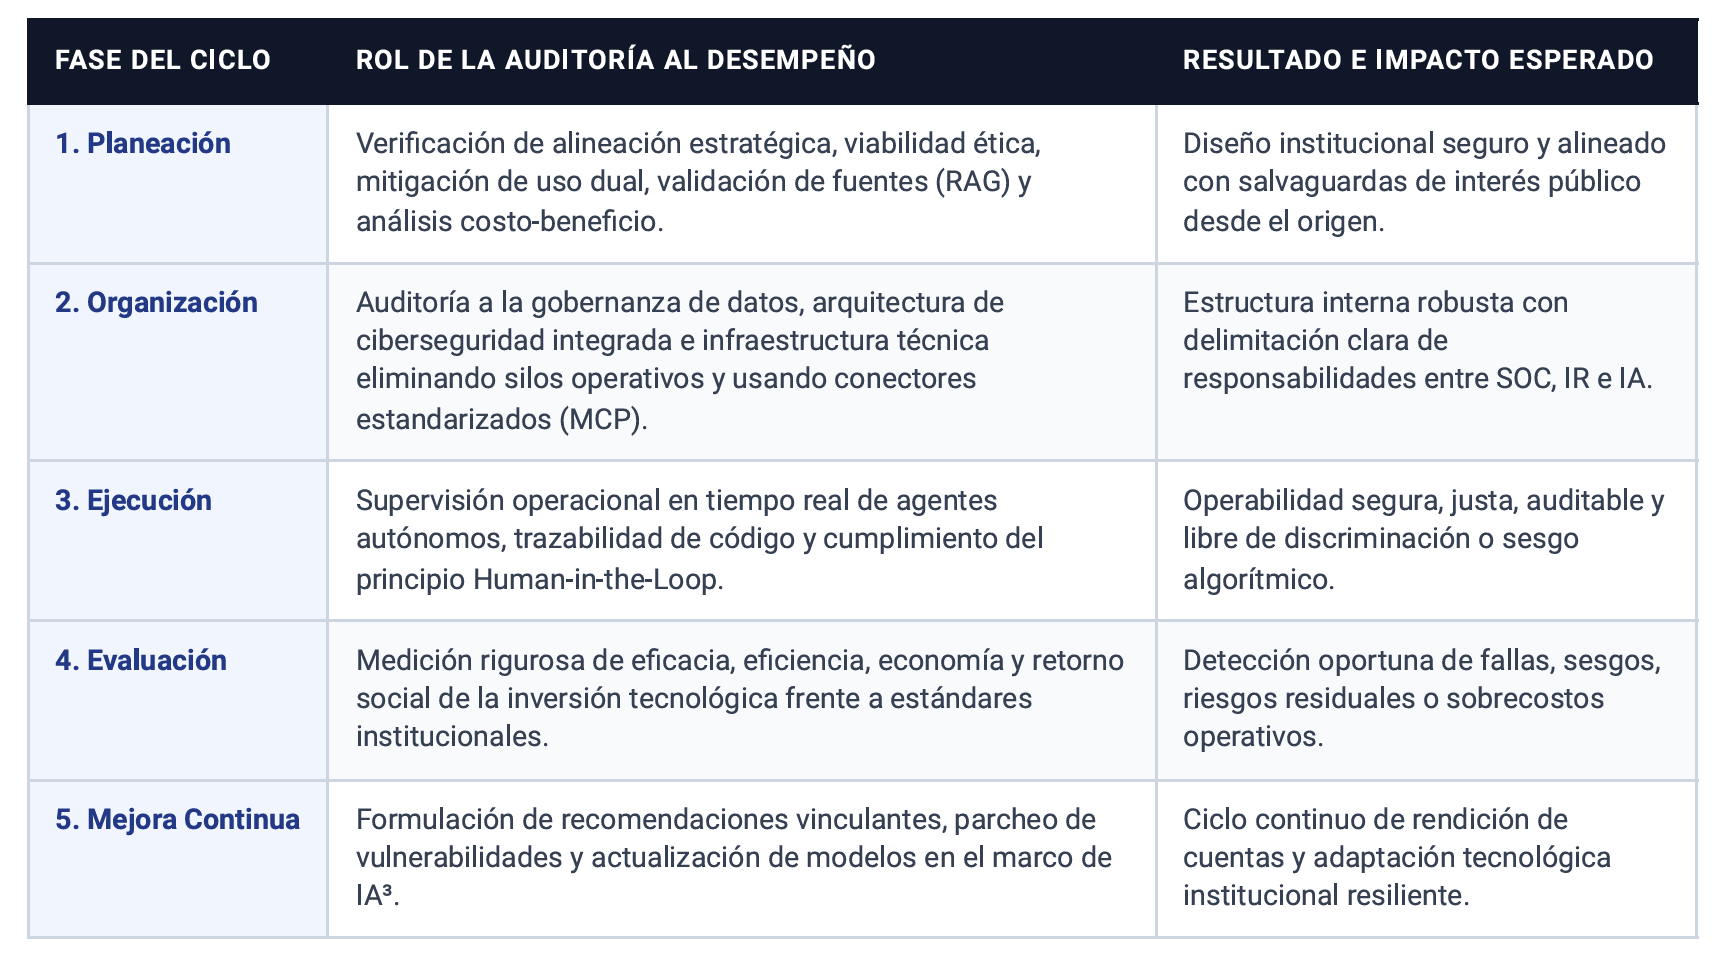
1. Fase de Planeación: Evalúa la alineación estratégica de los proyectos de IA, asegurando que el diseño de los algoritmos responda al interés público, con salvaguardas éticas, estudios de factibilidad técnica y estimaciones objetivas de impacto socioeconómico. Incorpora la arquitectura tripartita (LLM + RAG) para garantizar fuentes de información verificadas y sin sesgos originarios.
2. Fase de Organización: Fiscaliza la estructura interna, los protocolos de gobernanza y ciberseguridad de datos, la superación de silos entre el SOC e Inteligencia de Amenazas, la asignación transparente de presupuesto y la clara segregación de responsabilidades.
3. Fase de Ejecución: Supervisa en tiempo real la operabilidad de los sistemas algorítmicos y de los agentes de IA, garantizando la trazabilidad del código, la auditabilidad, la mitigación activa de sesgos y la presencia del principio de control humano (Human-in-the-Loop).
4. Fase de Evaluación: Mide de forma objetiva y cuantitativa los resultados e impactos reales de la automatización frente a las metas institucionales proyectadas, identificando ineficiencias, brechas de seguridad o costos ocultos.
5. Fase de Mejora Continua: Establece recomendaciones vinculantes y acciones correctivas permanentes para actualizar los modelos de IA, corregir vulnerabilidades y consolidar una gobernanza tecnológica sostenible basada en el concepto de IA³.
IV. MATRIZ DE CONTROL INSTITUCIONAL EN EL CICLO ADMINISTRATIVO
La siguiente matriz sintetiza la integración de la Auditoría al Desempeño a lo largo de las fases del ciclo administrativo para la gobernanza efectiva de la IA:
V. CONCLUSIÓN ESTRATÉGICA
El despliegue acelerado de la Inteligencia Artificial exige trascender la visión puramente técnica y abordar la ciberseguridad y la gobernanza como asuntos prioritarios a nivel de Consejo Directivo. Como advierte el Foro Económico Mundial, las soluciones aisladas y la fragmentación operativa representan un costo oculto que compromete la resiliencia institucional.
La Auditoría al Desempeño, estructurada a lo largo de las cinco fases del ciclo administrativo, es la herramienta estratégica capaz de articular la ciberseguridad, la supervisión ética y la eficiencia operativa. Bajo el modelo IA³, el intelecto humano y la rendición de cuentas institucional siguen siendo el eje fundamental para mitigar las amenazas cibernéticas y biotecnológicas, eliminar los silos organizacionales y proteger el interés público en la era algorítmica.
VI. REFERENCIAS BIBLIOGRÁFICAS E INSTITUCIONALES
AMDAD. (2026). Lineamientos Generales para la Auditoría al Desempeño de Tecnologías Emergentes, Modelos Agenciales e Inteligencia Artificial (IA³) en la Administración Pública. Academia Mexicana de Auditoría al Desempeño, A.C. Ciudad de México.
European Union. (2024). Regulation (EU) 2024/1689 (Artificial Intelligence Act). Official Journal of the European Union. Bruselas, Bélgica.
INTOSAI. (2020). GUID 3910: Central Concepts for Performance Auditing. International Organization of Supreme Audit Institutions. Viena, Austria.
ISO/IEC. (2023). ISO/IEC 42001:2023 - Information technology — Artificial intelligence — Management system (AIMS). International Organization for Standardization. Ginebra, Suiza.
OECD. (2024). OECD Principles on Artificial Intelligence & AI Governance Frameworks. OECD Publishing. París, Francia.
UNESCO. (2021). Recomendación sobre la Ética de la Inteligencia Artificial. Organización de las Naciones Unidas para la Educación, la Ciencia y la Cultura. París, Francia.
World Economic Forum (WEF). (2026). What are the hidden costs of a fragmented cybersecurity strategy? WEF Cybersecurity Insights & Board-Level Risk Framework. Ginebra, Suiza.
World Economic Forum (WEF). (2026). Global Cybersecurity Outlook & AI Governance Integration in Boardrooms. World Economic Forum Leadership Series. Ginebra, Suiza.